Qué es el enrolamiento, cómo se implementa un MDM en equipos nuevos y en los que ya están en uso, y qué gana una empresa cuando sus dispositivos pasan a estar gestionados. Una guía para IT, Ops y founders de equipos distribuidos.
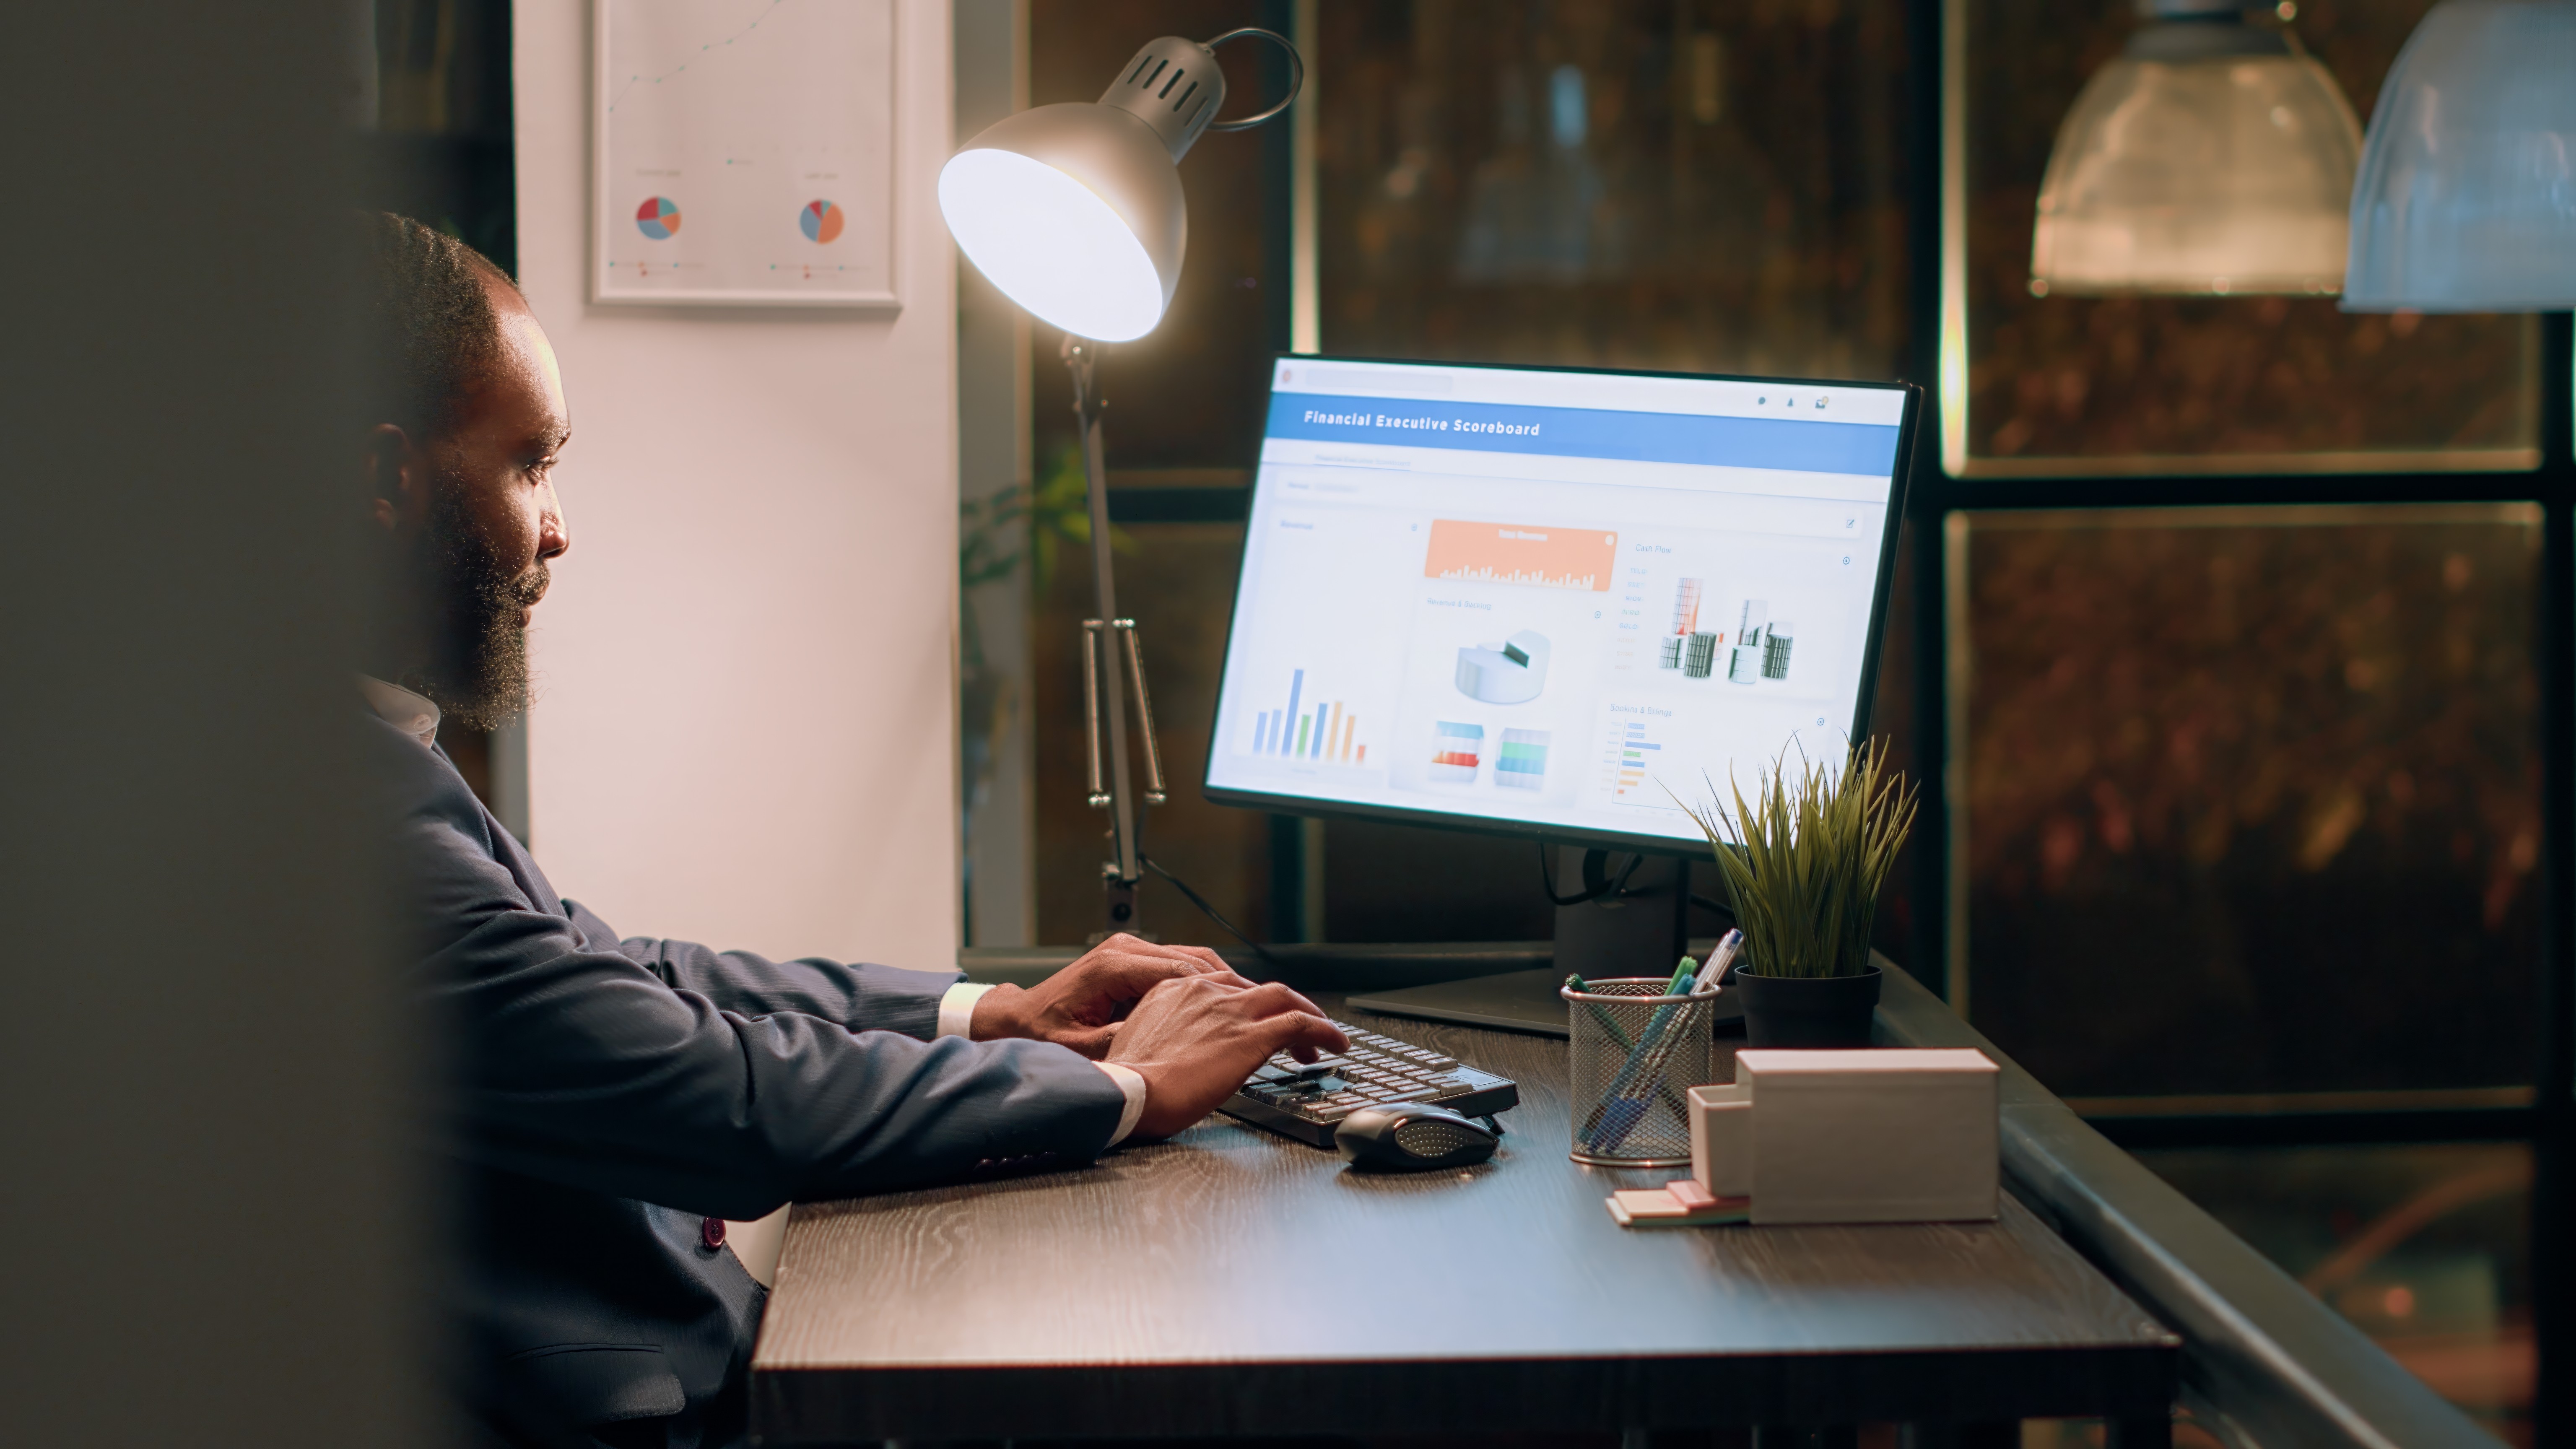
La mayoría de los equipos remotos tienen personal distribuido en diferentes países trabajando con la laptop de la empresa. Laptops entregadas para que las personas puedan desarrollar sus actividades, y un aspecto que no suelen anticipar: la seguridad.
IT no tiene forma de actuar sobre esos equipos a distancia, no puede bloquearlos si alguien se va, no puede asegurar que tengan el disco cifrado, no sabe si las actualizaciones de seguridad están al día.
El problema es que esos equipos nunca entraron a un sistema de gestión. Son cajas con información de la empresa adentro, repartidas por la región, que dependen de que cada colaborador haga bien las cosas por su cuenta.
Ahí es donde entran dos conceptos que suelen mencionarse juntos y conviene ordenar: el MDM, que es la herramienta que permite administrar los dispositivos a distancia, y el enrolamiento, que es el paso por el cual un equipo entra a ese sistema. Este artículo explica cómo funciona ese paso y qué habilita una vez que está hecho.
Qué es el enrolamiento de un dispositivo
Enrolar un dispositivo es incorporarlo a un sistema de gestión (el MDM) para poder administrarlo a distancia. Las configuraciones, políticas y aplicaciones que corresponden a cada puesto se definen antes en la consola del MDM. Una vez que el equipo se enrola, recibe todo eso de forma automática, incluidos los cambios que se apliquen más adelante, sin que haga falta configurarlo aparte. Terminado el enrolamiento, el equipo queda listo para trabajar y, además, bajo control de la empresa.
Es la puerta de entrada a todo lo demás. Sin un equipo enrolado, el MDM no tiene sobre qué actuar. Por eso el enrolamiento no es un trámite: es la base de la gestión del hardware.
El MDM es la capa que está por encima. Si quieres profundizar en qué es y qué resuelve, lo desarrollamos en ¿Qué es la administración de dispositivos móviles (MDM)? y en MDM y gestión de activos. Acá nos concentramos en el paso que los hace posibles.
Cómo se enrolan los equipos: los nuevos y los que ya están en uso
Hay distintas maneras de hacerlo según el caso, y la diferencia principal está entre un equipo nuevo y uno que ya está en manos de alguien.
En un equipo nuevo, lo ideal es que quede asociado al sistema antes de llegar a manos del colaborador, para que el enrolamiento se haga de forma automática durante el setup inicial: la persona lo enciende y la computadora se configura sola, con sus aplicaciones y sus políticas aplicadas desde el primer momento. En Apple, por ejemplo, esto se hace mediante ABM/ADE (Apple Business Manager / Automated Device Enrollment). Es el escenario más limpio, porque no hay un paso manual de por medio y el onboarding arranca sin fricción. Cuando la empresa todavía no tiene ABM configurado, o cuando no hay posibilidad de dar apoyo presencial donde está el colaborador, el enrolamiento se hace de forma remota y con la participación del usuario, que es el proceso más habitual.
Pero la mayoría de las empresas que necesitan un MDM ya tienen un parque: decenas de equipos repartidos, comprados en distintos momentos y por distintas vías, que nunca estuvieron gestionados. Ahí el enrolamiento se hace sobre equipos que ya están trabajando, de forma remota y gradual (sin frenar la operación) hasta que todo el parque queda bajo gestión. Es un proceso más largo que configurar un equipo nuevo, y conviene hacerlo de forma ordenada sin interrumpir el trabajo del colaborador.
En los dos escenarios el principio es el mismo: el equipo queda incorporado al sistema sin que el colaborador pierda lo que tenía ni tenga que resolver nada técnico por su cuenta.

Qué se puede hacer una vez que los equipos están enrolados
Con los equipos enrolados, la empresa deja de depender de la buena voluntad de cada colaborador y pasa a poder actuar sobre su hardware a distancia. Esto es lo que habilita un MDM en concreto, a nivel de valor para el negocio:
Bloqueo remoto en el offboarding. Cuando una persona deja la empresa, el equipo se puede bloquear a distancia y la información queda protegida, incluso si la devolución se demora o nunca llega. Es la otra mitad de un offboarding ordenado.
Cifrado del disco. Si un equipo se pierde, se roba o no se recupera, los datos no quedan expuestos. Sin la clave, nadie accede a la información de la empresa.
Estandarización por perfil de puesto. Un equipo de desarrollo, uno de diseño y uno de administración no necesitan la misma configuración. El MDM permite que cada perfil reciba sus aplicaciones y sus políticas de forma consistente.
Políticas de seguridad. Reglas como el control de puertos o el firewall se aplican de manera uniforme a todo el parque, con excepciones puntuales cuando un equipo técnico las necesita para trabajar.
Actualizaciones con criterio. Mantener las aplicaciones al día cierra brechas de seguridad, pero aplicar cada actualización apenas sale puede romper el trabajo de un equipo. La gestión permite decidir qué se actualiza y cuándo, esperando en las aplicaciones críticas antes de empujar un cambio.
Visibilidad del estado técnico del equipo. Se puede saber si un dispositivo está reportando, si el disco está saturado o si la batería ya no rinde. Esa información sirve para anticipar problemas y, con el tiempo, para comprar mejor: saber qué equipo necesita realmente cada rol en lugar de estimarlo a ojo.
Un punto importante sobre esto último: lo que se gestiona es el estado técnico y de seguridad del dispositivo, no la actividad de la persona. El MDM no es una herramienta de vigilancia del colaborador; es una herramienta para que la empresa mantenga seguro y ordenado su propio hardware.

MDM como servicio: los cuatro pasos y los dos modelos de operación
Implementar un MDM no es comprar una licencia y arreglarse. En First Plug lo llevamos a cabo mediante un proceso que sigue cuatro pasos:
Diagnóstico. Entender por qué la empresa necesita el MDM. No todas llegan por lo mismo: algunas quieren poder actuar en el offboarding, otras necesitan cifrado y políticas de seguridad, otras tienen una auditoría encima. El objetivo define todo lo que sigue.
Elección de la plataforma. Hay varias soluciones de MDM en el mercado, cada una más adecuada para distintos tamaños y necesidades. La decisión depende del diagnóstico, no al revés.
Implementación. El enrolamiento de los equipos, nuevos y existentes, con la configuración y las políticas acordadas.
Operación. El día a día: verificar que los equipos sigan reportando, resolver incidencias, aplicar cambios cuando hacen falta.
Sobre ese último paso hay dos modelos posibles, y se elige según el equipo de IT que tenga la empresa. En uno, First Plug asume la operación diaria y el área de IT se saca de encima una tarea que no es su foco. En el otro, First Plug configura e implementa todo, y después le entrega la operación al equipo de IT interno para que la maneje con su propia gente. Las dos opciones son válidas; depende de cuánto quiera resolver la empresa por su cuenta.
Más allá de la operación, First Plug también puede intervenir solo como consultora. Hay clientes que nos buscan puntualmente para el diagnóstico y la elección de la plataforma, y ahí hacemos de puente para proveer el licenciamiento del MDM que mejor se ajuste a su caso, sin necesidad de que tercericen también la operación.
Este servicio es parte de la misma gestión del ciclo de vida del hardware que First Plug opera con infraestructura propia en LATAM: el mismo proveedor que conoce tu parque, que entrega los equipos y que coordina su recupero es el que los deja gestionados. No son piezas sueltas de distintos lados.
MDM y evidencia para ISO 27001 y SOC 2
Cuando una empresa va por una certificación como ISO/IEC 27001 o una auditoría SOC 2, el MDM se vuelve una herramienta de mucha ayuda. No es un requisito de esas normas, porque se puede certificar sin MDM, pero sin él el proceso se vuelve mucho más complejo: estas normas no piden solo que los equipos estén seguros, piden poder demostrarlo, y esa evidencia sale de la gestión continua del dispositivo.
El MDM permite mostrar, equipo por equipo, que el disco está cifrado, que las políticas de seguridad están aplicadas y que las configuraciones cumplen con lo que la norma exige. Esa evidencia es la que el auditor necesita ver. Hicimos este trabajo con una empresa que necesitaba ordenar su parque y avanzar hacia una certificación: sin la capa de gestión que da el MDM, ordenar el parque y generar esas pruebas de forma sistemática habría sido mucho más difícil.
Preguntas frecuentes
¿Hay que formatear la computadora para enrolarla?
No. El enrolamiento se hace de forma remota y no borra lo que el colaborador ya tiene en el equipo. La computadora queda incorporada al sistema de gestión sin perder su información ni interrumpir el trabajo.
¿El enrolamiento se puede hacer todo a distancia?
Sí. En la gran mayoría de los casos no hace falta que el equipo pase por una oficina ni que lo manipule personal técnico en persona. Se coordina de forma remota, tanto para equipos nuevos como para los que ya están en uso.
¿Funciona solo en computadoras Apple?
No. Se puede gestionar tanto macOS como Windows, y también dispositivos móviles iOS y Android. El nivel de gestión y las políticas se adaptan a cada sistema.
¿Qué ve la empresa del equipo de un colaborador?
La empresa ve el estado técnico del dispositivo y el cumplimiento de las políticas de seguridad: si está cifrado, si reporta, si está actualizado. No accede al contenido personal de la persona. El MDM gestiona el hardware de la empresa, no la actividad del colaborador.
¿Sirve para certificaciones como ISO 27001 o SOC 2?
Sí. Es, de hecho, una de las razones más habituales por las que una empresa implementa un MDM: permite generar y mostrar las evidencias de configuración y seguridad que exigen las auditorías.
Conclusión
Equipar bien a una empresa remota y tener seguridad sobre los datos que se encuentran distribuidos en todas esas laptops solo se puede asegurar cuando ese equipo está enrolado, gestionado y protegido, y la empresa puede actuar sobre él esté donde esté. El enrolamiento es el paso que separa un parque que se controla de uno que solo se espera que funcione.
Si mañana una persona clave dejara tu empresa, ¿cuánto tardaría tu equipo de IT en bloquear su computadora y proteger la información que tiene adentro? Si la respuesta no es clara, probablemente el problema no sea esa computadora, sino que todavía no está bajo gestión.
En First Plug podemos ayudarte a ordenar ese frente: escríbenos para una cotización y lo vemos sobre tu caso concreto.
También te podría interesar…